
Cuando comienza una auditoría, el problema rara vez es demostrar que la organización tiene procedimientos. La dificultad aparece cuando el auditor solicita la evidencia de una verificación específica, pregunta quién era responsable, revisa un hallazgo anterior o necesita comprobar si una acción correctiva realmente fue cerrada.
Una auditoría HSE exige conectar requisitos, verificaciones, registros y decisiones. ISO 45001 incluye auditoría y revisión entre los componentes de un sistema de gestión de seguridad y salud en el trabajo, junto con cumplimiento legal, evaluación de riesgos, investigación de incidentes y mejora continua.
Por eso, prepararse no consiste en reunir carpetas durante la semana anterior. Consiste en poder reconstruir de manera consistente qué debía cumplirse, cómo se verificó, qué evidencia existe y qué ocurrió cuando se encontró una desviación.
Auditoría HSE: qué se evalúa realmente
Una auditoría HSE es un proceso sistemático para evaluar si los criterios definidos en materia de salud, seguridad y medioambiente están implementados y si el sistema de gestión funciona de acuerdo con esos criterios.
La referencia internacional específica para auditar sistemas de gestión es actualmente ISO 19011:2026, publicada en mayo de 2026 en reemplazo de ISO 19011:2018. La norma entrega directrices sobre principios de auditoría, gestión de programas de auditoría, ejecución de auditorías y competencias de quienes participan en ellas.
En seguridad y salud ocupacional, la OIT recomienda establecer auditorías periódicas para determinar si el sistema y sus elementos están implementados, son adecuados y resultan efectivos. El programa debería definir, entre otros aspectos, alcance, frecuencia, metodología, reporte y competencias del auditor.
Esto cambia la pregunta previa a una auditoría. En lugar de preguntar “¿tenemos todos los documentos?”, conviene preguntar: “¿podemos demostrar el cumplimiento y reconstruir su historial?”
1. Partir por los requisitos y criterios que serán auditados
Toda evidencia necesita un criterio contra el cual evaluarse.
Dependiendo del alcance, una auditoría puede considerar legislación aplicable, normas ISO, estándares corporativos, procedimientos internos, obligaciones ambientales, requisitos contractuales o controles definidos por la propia organización.
ISO 45001 establece un marco que incluye identificación de peligros, evaluación de riesgos, requisitos legales y regulatorios, preparación ante emergencias, investigación de incidentes y mejora continua. Para auditorías ambientales, además, debe considerarse que ISO 14001:2026 reemplazó a ISO 14001:2015, por lo que las organizaciones en transición deberían verificar qué edición y criterios aplican a su auditoría.
Antes de comenzar, HSE debería poder responder al menos:
- qué requisito se está verificando;
- a qué instalación, proceso o actividad aplica;
- quién es responsable de cumplirlo;
- cómo se demuestra su cumplimiento;
- cuándo fue verificado por última vez.
Una matriz legal sin responsables ni evidencia asociada identifica obligaciones, pero todavía no demuestra su ejecución.
2. Tener evidencia verificable, no solamente documentos almacenados
Un procedimiento aprobado puede demostrar que existe una regla interna. No demuestra necesariamente que esa regla se esté aplicando.
La evidencia de una auditoría HSE puede provenir, según el criterio evaluado, de registros de inspección, capacitaciones, permisos, mediciones, fotografías, formularios, verificaciones de terreno, investigaciones, certificados o registros de cierre.
La OIT señala que la documentación del sistema puede abarcar políticas y objetivos, roles y responsabilidades, peligros y riesgos significativos, medidas de prevención y procedimientos. También recomienda que los registros sean identificables y trazables, con períodos de retención definidos.
Por eso, una evidencia útil debería permitir entender qué demuestra, a qué requisito corresponde, cuándo fue generada y quién intervino.
Una carpeta con cientos de archivos sin esa relación puede contener la evidencia correcta y, aun así, dificultar considerablemente su verificación.
3. Preparar el historial de auditorías y hallazgos anteriores
Un auditor puede revisar no solo el estado actual, sino también cómo respondió la organización ante desviaciones anteriores.
Aquí aparecen preguntas especialmente relevantes: ¿el hallazgo se repitió?, ¿quién quedó responsable?, ¿la acción venció?, ¿qué evidencia justificó su cierre?, ¿se verificó posteriormente?
La OIT indica que las conclusiones de auditoría deberían considerar los resultados de evaluaciones y auditorías anteriores, y que los resultados deben comunicarse a quienes tienen responsabilidad sobre las acciones correctivas.
Por ello, la trazabilidad histórica debería conectar:
criterio → verificación → evidencia → hallazgo → acción → responsable → plazo → evidencia de cierre → verificación.
Este encadenamiento es más útil que mantener por separado un informe PDF de auditoría, una planilla de hallazgos y correos con respaldos de cierre.
4. Los planes de acción también son evidencia del sistema
Encontrar una desviación no termina el proceso de auditoría.
El valor aparece cuando el hallazgo se transforma en una acción gestionable. OSHA recomienda evaluar periódicamente los programas de seguridad y salud para identificar deficiencias y oportunidades de mejora, realizar ajustes y monitorear posteriormente su desempeño.
Un plan derivado de auditoría debería permitir identificar como mínimo la desviación de origen, la actividad correctiva, el responsable, el plazo, su estado y la evidencia utilizada para demostrar su ejecución.
La diferencia es relevante: “cerrado” es un estado administrativo; disponer de evidencia verificable permite sustentar ese cierre.
Además, revisar recurrencias ayuda a identificar problemas sistémicos. Si un mismo tipo de hallazgo aparece en diferentes instalaciones o períodos, la organización debería analizar si está frente a casos independientes o ante una debilidad común del sistema.
Pregunta clave: ¿qué debería poder mostrar HSE en pocos minutos durante una auditoría?
Idealmente, el equipo debería poder seleccionar un requisito y reconstruir su historia sin iniciar una búsqueda manual entre diferentes repositorios.
Por ejemplo: requisito aplicable → última verificación → evidencia → resultado → hallazgo, si existió → responsable → acción correctiva → evidencia de cierre.
Esta capacidad no implica que todos los registros tengan que estar dentro de una única aplicación. Sí requiere que exista una relación controlada entre ellos.
El Health and Safety Executive del Reino Unido advierte que no basta con tener procesos establecidos: una auditoría debe ser capaz de detectar incumplimientos y entregar información útil a la gestión para mejorar el desempeño.
Cómo digitalizar auditorías HSE sin convertirlas en un checklist electrónico
Digitalizar únicamente el formulario mantiene gran parte del problema intacto. El objetivo debería ser digitalizar el ciclo de auditoría.
Una estructura práctica puede seguir seis pasos:
- Definir programas, alcance y criterios de auditoría.
- Configurar formatos de verificación consistentes.
- Registrar respuestas y evidencias durante la ejecución.
- Convertir desviaciones en hallazgos trazables.
- Asignar acciones, responsables y plazos.
- Mantener el historial de evidencias y cierres para auditorías posteriores.
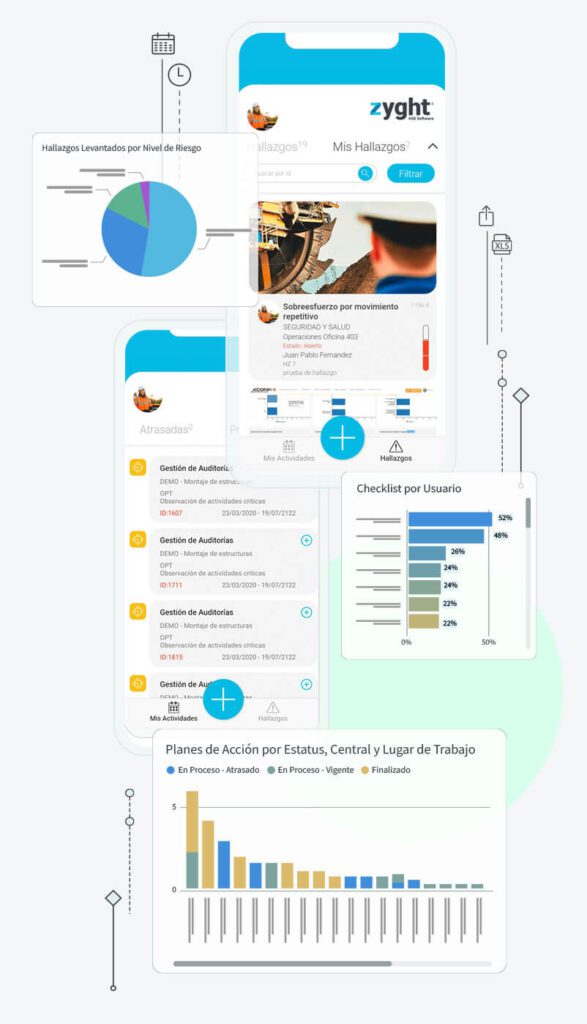
En ZYGHT, el módulo de Gestión de Auditorías permite administrar auditorías internas y externas, configurar listas de verificación, registrar información desde terreno y monitorear hallazgos, no conformidades, responsables, planes de acción y evidencias de cierre. La documentación funcional de ZYGHT describe precisamente este flujo entre programas de auditoría, hallazgos y seguimiento de acciones.
Cuando el criterio proviene de obligaciones regulatorias, el módulo de Gestión de Requisitos Legales permite registrar compromisos, crear formatos de verificación, programar su ejecución y levantar hallazgos ante incumplimientos.
A su vez, Gestión de Planes de Acción permite estructurar actividades con responsables, plazos, controles de verificación y estados de seguimiento.
La utilidad de integrar estas capas es sencilla: la auditoría deja de terminar en un informe y pasa a formar parte del ciclo de cumplimiento y mejora.
FAQ
¿Qué documentos se necesitan para una auditoría HSE?
Depende del alcance y los criterios aplicables. Pueden incluir políticas, procedimientos, matrices de riesgos y requisitos legales, registros de capacitación, inspecciones, mediciones, incidentes, permisos, auditorías anteriores y evidencias de acciones correctivas.
¿Qué se considera evidencia en una auditoría HSE?
Es información verificable utilizada para evaluar el cumplimiento de un criterio. Puede incluir documentos, registros, observaciones de terreno, fotografías, resultados de mediciones, entrevistas u otros respaldos pertinentes al requisito evaluado.
¿Cómo preparar una empresa para una auditoría HSE?
Primero debe definir alcance y criterios; después verificar requisitos aplicables, responsables y evidencias. También conviene revisar hallazgos previos, acciones pendientes, vencimientos y la trazabilidad de los cierres antes de iniciar la auditoría.
¿Cómo se gestionan los hallazgos de una auditoría HSE?
El hallazgo debe quedar asociado al criterio evaluado y a la evidencia correspondiente. Cuando requiere corrección, conviene definir acciones específicas con responsables, plazos, seguimiento y evidencia que permita sustentar posteriormente su cierre.
¿Cómo mejorar la trazabilidad de una auditoría HSE?
Relacionando digitalmente criterios, verificaciones, evidencias, hallazgos, responsables y planes de acción. El historial debe permitir reconstruir qué se evaluó, qué resultado se obtuvo y cómo se gestionaron las desviaciones.
¿Próxima auditoría?
Una organización preparada para una auditoría no es la que puede producir más documentos, sino la que puede demostrar con rapidez qué requisito aplica, cómo fue verificado, qué evidencia lo respalda y qué ocurrió con las desviaciones detectadas.
Como autoevaluación, seleccione tres hallazgos cerrados durante el último año e intente reconstruir su recorrido completo hasta la evidencia de cierre. Si requiere revisar planillas, correos y carpetas independientes, existe una oportunidad concreta para fortalecer la trazabilidad.
ZYGHT permite conectar auditorías, requisitos legales y planes de acción dentro de la gestión HSE. Puedes solicitar una demo para revisar cómo aplicar este flujo a tus procesos de cumplimiento.