Una organización puede tener identificados sus riesgos críticos, definidos sus controles y documentados sus procedimientos, pero eso no demuestra que las barreras estén funcionando en la operación diaria. El desafío aparece cuando el control debe pasar de la matriz o el procedimiento a una verificación concreta en terreno.
Los controles críticos HSE requieren una gestión diferente a la de un checklist genérico. Deben estar vinculados con riesgos de alta consecuencia, contar con criterios claros de desempeño y ser verificados de manera que la organización pueda conocer si están presentes, funcionando y sujetos a deterioro.
El enfoque de gestión de controles críticos desarrollado por ICMM pone precisamente el énfasis en pasar de identificar y documentar a verificar y actuar. La guía actualizada en 2026 señala que la verificación debe aportar información sobre el desempeño de los controles y alimentar decisiones para mejorarlos.
¿Qué son los controles críticos HSE?
Los controles críticos HSE son barreras o medidas consideradas esenciales para prevenir un evento no deseado de alta consecuencia o mitigar sus consecuencias si este ocurre.
Su característica principal no es que sean más numerosos o más difíciles de verificar que otros controles. Es que su fallo, ausencia o deterioro puede tener una relación directa con la materialización de un evento de consecuencias graves.
ICMM plantea gestionar estos controles alrededor de peligros fatales o eventos no deseados y definir para cada uno qué desempeño se espera, cómo puede degradarse y cómo debe verificarse.
El concepto también se relaciona con la gestión de barreras en otras industrias. IOGP, por ejemplo, explica que las barreras deben actuar en distintos niveles para prevenir un evento y limitar su escalamiento, y que los indicadores de desempeño deben ayudar a conocer su estado.
Identificar un control crítico no significa demostrar que funciona
Una matriz de riesgos puede indicar que existe aislamiento de energía, sistemas de detección, protección contra caídas, controles de tránsito o procedimientos de trabajo seguro.
Pero una pregunta diferente es:
¿Cómo sabemos que ese control está implementado y funcionando como fue diseñado hoy, en esta actividad y bajo estas condiciones?
ICMM recomienda definir una especificación de desempeño para cada control crítico. Esa especificación debe establecer qué debe cumplirse y servir como referencia para diseñar las actividades de verificación.
La diferencia puede resumirse así:
Control definido: “Existe un sistema de aislamiento”.
Control verificable: “El aislamiento cumple estos criterios, puede demostrarse mediante estas evidencias y debe comprobarse con esta frecuencia y por este responsable”.
La segunda formulación entrega mucha más información para gestionar.
La verificación debe diseñarse pensando en cómo puede fallar el control
No todos los controles se degradan de la misma manera.
ICMM recomienda identificar los factores que pueden erosionar un control y utilizar esa información para determinar qué debe verificarse, cómo debe hacerse, con qué frecuencia y quién está mejor posicionado para realizar la comprobación.
Por ejemplo, un control dependiente de una inspección operacional frecuente puede necesitar observaciones en campo, mientras que un control de diseño o un elemento técnico puede requerir una revisión especializada con otra periodicidad.
La frecuencia tampoco debería elegirse únicamente porque “siempre se ha hecho así”. Debe responder al comportamiento esperado del control y a los mecanismos por los que puede perder efectividad.
¿Qué debería registrar una verificación de controles críticos?
Una verificación útil necesita responder más que “cumple/no cumple”.
Como mínimo, conviene estructurar:
- Control verificado: qué barrera se está evaluando.
- Criterio de desempeño: qué condiciones deben cumplirse.
- Lugar y actividad: dónde y en qué contexto se verificó.
- Responsable: quién realizó la verificación.
- Resultado: conforme, parcialmente conforme, no conforme u otra clasificación definida.
- Evidencia: fotografías, observaciones, registros u otros respaldos pertinentes.
- Desviación y acción: qué se debe hacer si el control presenta una brecha.
- Seguimiento: estado de la acción y resultado de su verificación posterior.
ICMM distingue entre las comprobaciones de implementación que pueden realizar líderes y trabajadores en terreno y revisiones más técnicas de diseño o de actividades de soporte, que pueden corresponder al dueño del control, otros líderes o especialistas.
Esto permite evitar un problema habitual: utilizar un único checklist para cualquier tipo de control sin considerar qué se está intentando comprobar realmente.
El resultado de una verificación tiene más valor cuando genera una respuesta
Una verificación que detecta una desviación debería activar una gestión proporcional al riesgo.
El resultado podría implicar una corrección inmediata, una acción formal, una revisión del control, una escalación al responsable del riesgo o una evaluación de las condiciones de trabajo.
ICMM señala que los resultados de las verificaciones deben reportarse por la cadena de responsabilidad y utilizarse para evaluar la efectividad de los controles y tomar acciones de mejora.
Por eso, la cadena correcta no termina en:
Verificación → resultado.
Debería continuar:
Verificación → brecha → acción → responsable → plazo → evidencia → cierre → evaluación.
Pregunta clave: ¿el porcentaje de verificaciones cumplidas demuestra que los controles son efectivos?
No.
Medir cuántas verificaciones se realizaron informa sobre cantidad de actividad, pero no necesariamente sobre calidad o efectividad.
La guía de ICMM de 2026 destaca precisamente esta diferencia: muchas organizaciones miden cuántas verificaciones completaron respecto del objetivo planificado, pero tienen menos información sobre lo que encontraron y sobre la efectividad de los controles.
Por eso, un dashboard de controles críticos debería distinguir al menos entre:
cobertura de verificación, resultado de las verificaciones y efectividad del control.
Un 100 % de verificaciones ejecutadas puede coexistir con numerosos controles que requieren intervención.
Integrar controles críticos con la gestión de riesgos
Los controles no deberían existir desconectados del riesgo que buscan tratar.
ISO 45001 establece un marco para gestionar riesgos de SST mediante identificación de peligros, evaluación de riesgos, planificación, operación, evaluación y mejora continua.
La relación práctica debería ser:
Peligro → evento no deseado → riesgo → control crítico → criterio de desempeño → verificación.
Esto facilita comprender qué ocurre si una verificación encuentra una condición no conforme y qué riesgo puede quedar expuesto.
En ZYGHT, la Gestión de Riesgos permite estructurar procesos, peligros, eventos no deseados, controles de mitigación y riesgo residual.
Controles críticos en ART, JSA y permisos de trabajo
La verificación cobra especial importancia cuando el control debe mantenerse durante una tarea específica.
Un ART o JSA puede identificar riesgos y controles antes de iniciar una actividad. El problema es que el documento inicial no demuestra necesariamente que las condiciones se mantuvieron durante la ejecución.
Por eso resulta útil conectar:
análisis de riesgos → control crítico → verificación en terreno → autorización → ejecución → cierre.
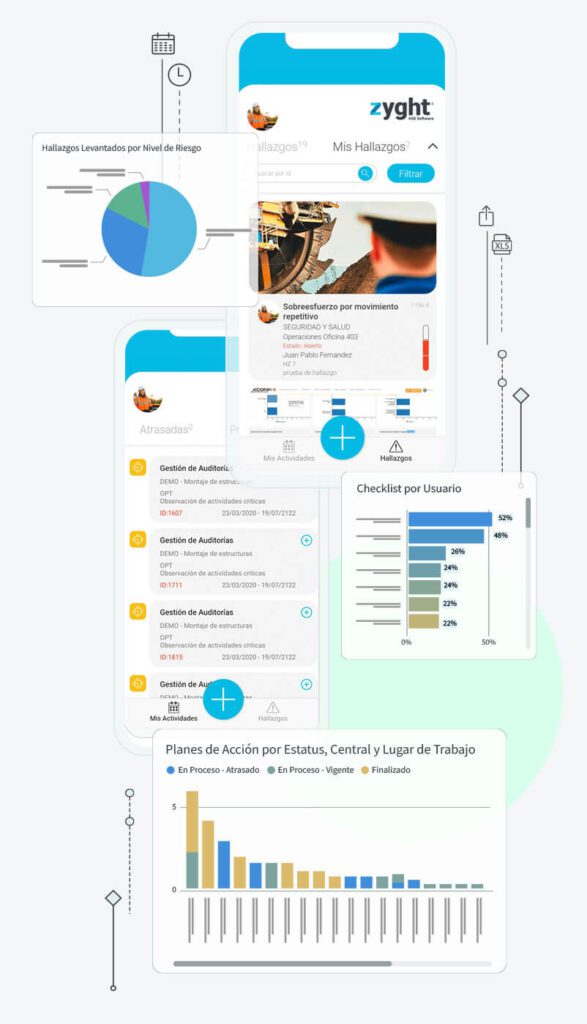
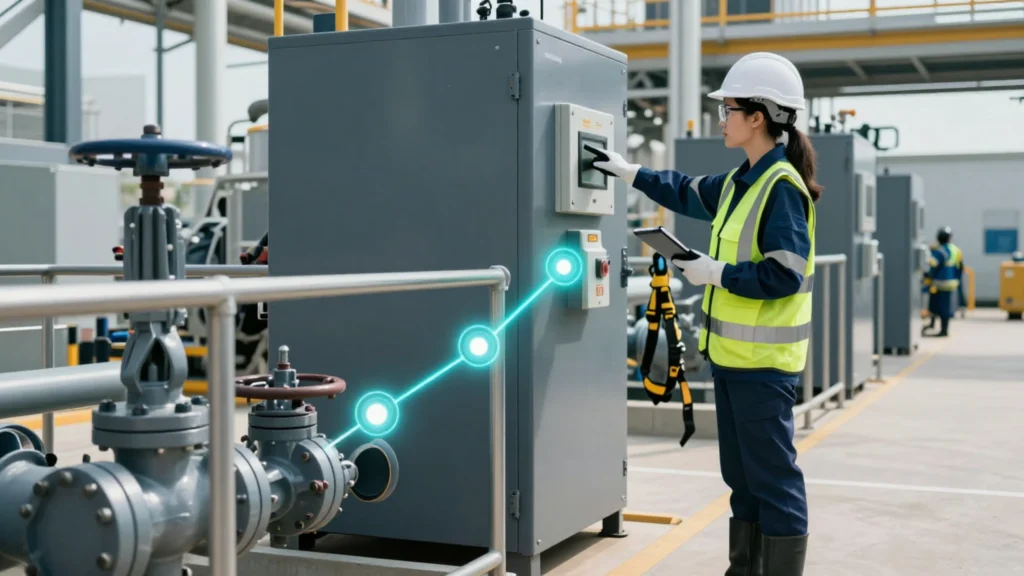
Los permisos de trabajo de ZYGHT permiten crear solicitudes para tareas críticas, identificar riesgos, configurar cartillas de verificación de controles y registrar evidencia mediante fotografías y firmas. La plataforma también contempla monitoreo del desempeño preventivo de controles en tareas críticas.
La aplicación de ZYGHT permite además ejecutar controles preventivos en terreno y almacenar temporalmente una checklist cuando no existe conexión, para sincronizarla posteriormente.
Cómo conectar controles críticos con inspecciones y hallazgos
Una verificación no conforme no debería convertirse en un dato muerto.
El flujo puede continuar hacia un hallazgo, una acción correctiva o una revisión del riesgo. Esto permite transformar una observación de terreno en información utilizable por supervisores y responsables HSE.
ZYGHT permite configurar distintos formatos de controles operacionales, incluyendo hallazgos, inspecciones de activos, observaciones de conducta, controles de calidad de AST y listas de verificación. Su flujo contempla reporte, cierre y verificación posterior de los hallazgos.
Así, una inspección puede dejar de ser simplemente una actividad completada y transformarse en una fuente estructurada de información sobre la condición de los controles.
La información consolidada permite detectar patrones
La gestión de controles críticos gana valor cuando deja de observar verificaciones como eventos aislados.
Con suficiente información estructurada, la organización puede analizar:
- controles con mayor frecuencia de desviaciones;
- áreas o faenas donde se concentran brechas;
- controles con recurrencia;
- resultados por responsable o tipo de actividad;
- acciones asociadas a fallas de controles;
- evolución del desempeño a lo largo del tiempo.
ICMM recomienda integrar los resultados de verificación con datos de incidentes y otras fuentes internas para evaluar la efectividad del control. También advierte que la ausencia de incidentes, por sí sola, no demuestra que los controles sean efectivos.
IOGP adopta un principio parecido para seguridad de procesos: es necesario utilizar información de incidentes menos severos y de desempeño del sistema para fortalecer las barreras antes de que ocurra un evento mayor.
Cómo avanzar desde el papel hacia una gestión digital de controles críticos
Digitalizar el proceso no consiste en convertir el formulario de verificación en una aplicación.
Antes de configurar la herramienta conviene definir:
1. Qué riesgos tienen prioridad.
No todos los controles requieren el mismo nivel de gestión.
2. Qué controles son realmente críticos.
Debe existir una relación clara con el evento no deseado que previenen o mitigan.
3. Qué significa “funciona”.
El criterio debe ser observable y verificable.
4. Cómo puede degradarse.
Esto determina qué debe revisarse.
5. Quién verifica y con qué frecuencia.
Las responsabilidades deben estar explícitas.
6. Qué ocurre cuando aparece una brecha.
La desviación debe conectarse con la respuesta correspondiente.
Ese diseño permite que la tecnología haga algo más que almacenar evidencias: mantiene la trazabilidad del control a lo largo de su ciclo de gestión.
Cómo ZYGHT puede apoyar la verificación y seguimiento de controles críticos
ZYGHT combina capacidades que pueden utilizarse en distintas etapas del ciclo.
La Gestión de Riesgos permite relacionar peligros, eventos no deseados, controles y riesgo residual.
La Gestión de Controles Operacionales permite ejecutar reportes y verificaciones desde escritorio o móvil, con formatos configurables, hallazgos, checklists, control de calidad de AST y otros controles de terreno. La aplicación funciona con o sin internet.
La Gestión de Permisos de Trabajo Seguro incorpora verificación de controles en tareas críticas y evidencia fotográfica, junto con seguimiento estadístico.
Finalmente, la información registrada puede utilizarse en la Reportería BI para analizar indicadores y tendencias de la gestión HSE.
El objetivo no es digitalizar por sí mismo el control crítico. Es disponer de una cadena más consistente entre riesgo, control, verificación, evidencia, desviación y seguimiento.
FAQ
¿Qué son los controles críticos HSE?
Son barreras o medidas esenciales para prevenir eventos no deseados de alta consecuencia o mitigar sus consecuencias cuando ocurren.
¿Cómo verificar un control crítico HSE en terreno?
Debe definirse qué desempeño se espera del control, cómo puede degradarse, quién debe verificarlo, con qué frecuencia y qué evidencia permite demostrar su condición.
¿Qué evidencia debe registrar una verificación de controles críticos?
Depende del control y su criterio de desempeño. Puede incluir resultados de inspección, fotografías, registros, observaciones u otros respaldos que permitan demostrar las condiciones verificadas.
¿Qué hacer cuando un control crítico presenta una desviación?
Debe evaluarse la condición, determinar la respuesta correspondiente, asignar acciones a responsables y realizar seguimiento hasta comprobar su implementación y, cuando corresponda, su efectividad.
¿Cómo digitalizar la gestión de controles críticos HSE?
Conviene conectar el riesgo con el control y su criterio de desempeño y gestionar digitalmente la verificación, evidencia, hallazgos, acciones y seguimiento, manteniendo información consolidada para análisis.
Controles críticos conectados
Los controles críticos no deberían gestionarse como una colección de casillas marcadas. Su propósito es entregar confianza razonable sobre barreras que deben funcionar frente a riesgos de alta consecuencia.
Revise algunos de sus controles críticos y pregúntese: ¿podemos demostrar qué debía funcionar, cuándo se verificó, qué se encontró, qué acción se tomó y quién comprobó el resultado?
Si esa trazabilidad todavía depende de formularios, fotografías y planillas separadas, puede conocer cómo ZYGHT conecta gestión de riesgos, controles de terreno, permisos y seguimiento.